 Docs
Error al conectar a la WebApi desde la App Offline en dispositivos Android 12/13
Tras actualizar/renovar el certificado Sectigo, resulta imposible acceder a la App Offline desde estos dispositivos debido a que el certificado no es reconocido en ellos.
Pasos a seguir en el servidor IIS donde esté instalado el certificado
La solución pasa por añadir el certificado R46 a los "certificados en los que no se confía" e instalar un "cross-signed certificate":
-
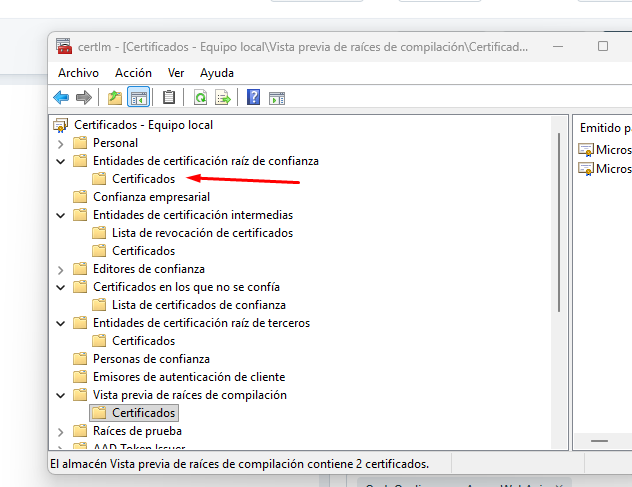
Exportar "Sectigo Public Server Authentication Root R46" desde Entidades de certificación raíz de confianza (Trusted Root Certification Authorities) y guardar el fichero del certificado
-
Eliminarlo de Entidades de certificación raíz de confianza
-
Importarlo a los "Certificados en los que no se confía"
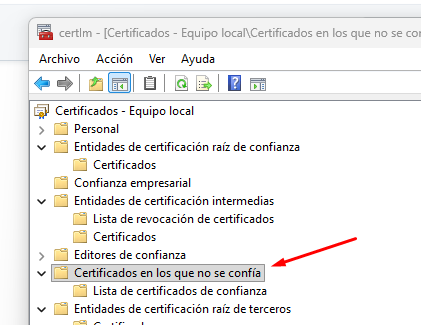
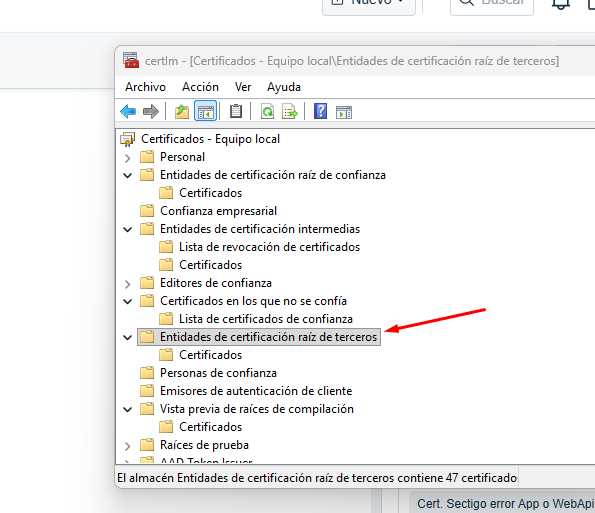
Además, es necesario añadir el "cross-signed certificate" a la carpeta de Autoridades de certificación de terceros
Una vez hecho esto, comprobar que el acceso a la App Offline desde los dispositivos antiguos funciona correctamente.
Archivos adjuntos
Descargar el fichero Sectigo-RSA-Domain-Validation-CA-Bundle.pem con el "cross-signed certificate" mencionado en el paso 3.